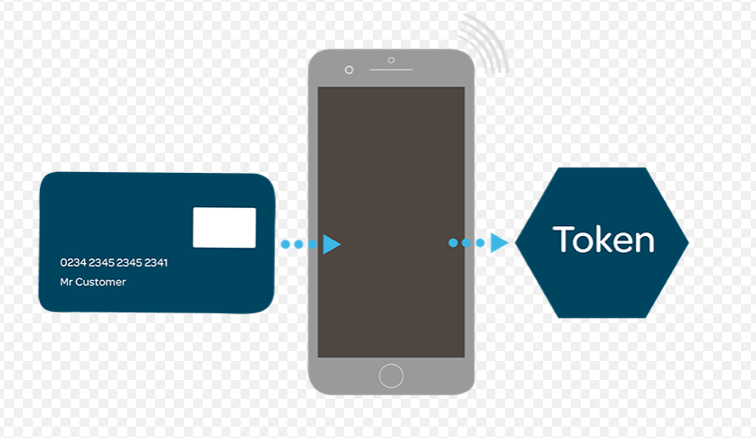
Kart numarası üzerinden token üretmek mobil cihazları kullanarak yapılan ödeme işlemlerinin güvenliği açısından çok önemlidir.
İhtiyaca ve tokenin kritiklik durumuna göre üretilen token seviyesi değişmektedir.
Statik Tokenizasyon:
Token 1 kez üretilir ve veri tabanında saklanır. Kartın tüm işlemlerinde aynı token kullanılır.
Yarı Dinamik Tokenizasyon:
Üretilen token belirli amaç için üretilir ve sadece ve o amaçla kullanılır. Örneğin; doğrulama ya da otorizasyon için gibi.
Dinamik Tokenizasyon:
Token her işlemde ayrı ayrı ayrı üretilir ve her işlemde kullanılan token bilgisi farklıdır.
Seviyeler arasındaki fark
Seviyeler arasındaki temel fark, bir token ele geçirildiğinde ne kadar süre ve hangi amaçla kullanılabileceğidir. Statik token sürekli aynı kaldığı için ele geçirildiğinde tekrar kullanılma riski en yüksek olandır. Dinamik tokenda ise her işlemin verisi farklı olduğu için kopyalanan bir veri sonraki işlemde işe yaramaz.
Nerelerde kullanılır?
- Statik tokenizasyon: E-ticaret sitelerinde kart saklama gibi durumlarda kullanılır. Üye işyeri gerçek kart numarası yerine token’ı saklar. Böylece sistemlerinde bir veri sızıntısı yaşansa bile gerçek kart numaraları açığa çıkmaz.
- Yarı dinamik tokenizasyon: Token’ın yalnızca belirli bir üye işyerinde, belirli bir cihazda ya da belirli bir işlem türünde kullanılabildiği durumlardır. Token başka bir yerde kullanılmaya çalışılırsa işlem reddedilir.
- Dinamik tokenizasyon: Mobil ödemelerde ve HCE işlemlerinde kullanılır. Her işlem için yeni bir kriptogram üretilir.
Pratikte bir arada kullanılırlar
Gerçek uygulamalarda bu seviyeler genellikle birlikte kullanılır. Örneğin bir mobil cüzdanda cihaza tanımlanan token numarası uzun süre aynı kalabilir, ancak her işlemde bu numarayla birlikte o işleme özel bir kriptogram üretilir. Böylece token numarası bilinse bile kriptogram olmadan geçerli bir işlem yapılamaz.